

Kreative mennesker er kreative, og som administrator kan det være svært at bremse gode idéer. Men der er noget, der hedder sikkerhed, at gøre tingene ordentligt, og governance, og IT får nogle gange rollen som den, der lukker og slukker festen.
Når en virksomhed indfører AI og agenter, er det IT-administratorens opgave at sikre, at data ikke ender på forsiden af avisen. Abakion gennemgår de fem Microsoft-portaler, IT skal have styr på, hvorfor en agent bare er en bruger med rettigheder, faren ved shadow AI, og hvordan forretning og IT får det samarbejde, der skal til, før den første agent kører. Abakion taler med IT-administrator Danni, der giver erfaringerne fra hverdagen i et konsulenthus.
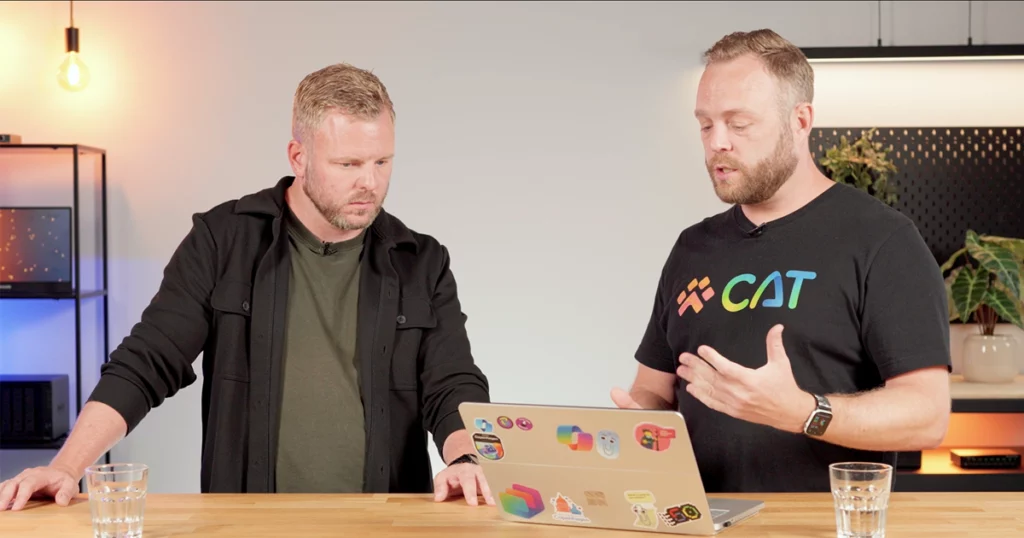
Se hvordan en autonom agent fungerer
Anders fra Microsofts CAT-team viser Abakion tre agenter, han bruger dagligt: Cowork GitHub Copilot og autopiloten Scout,
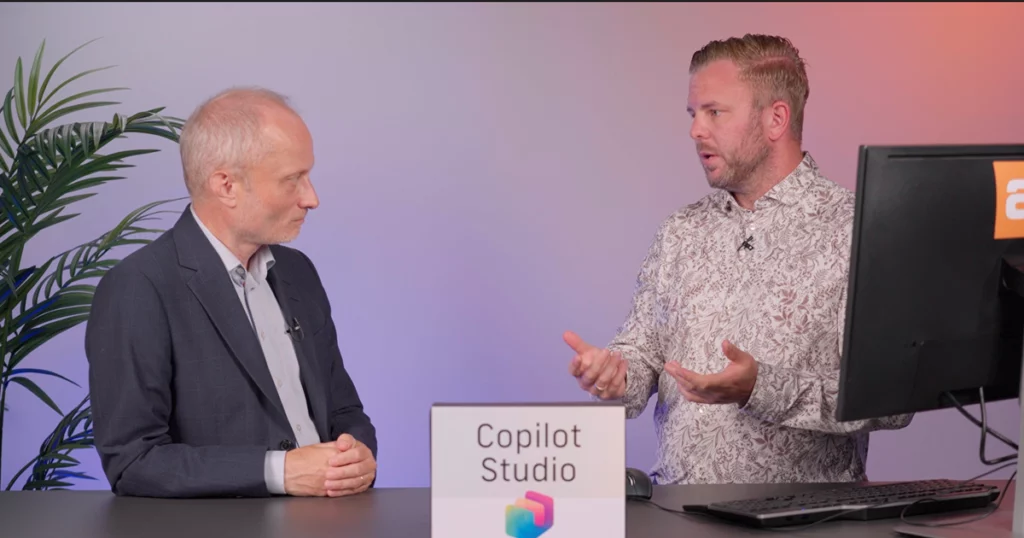
Sådan bygger du en Agent med Copilot Studio
Copilot Studio er Microsofts værktøj til at bygge agenter. Abakion giver en rundtur i interfacet og gennemgår alle byggeklodserne.

Sådan virker Agenter i Business Central
Abakion laver demo af Microsofts tre standardagenter til Business Central: Payables agenten, Sales Order agenten og Expense agenten.
Sådan virker Agent Playground i Business Central
Agent Playground er en funktionalitet, hvor man kan bygge agenter, der lever inde i selve brugergrænsefladen i Business Central.
Sådan bruger du AI sammen med Business Central
Abakion viser, hvordan du konkret bruger AI sammen med Business Central til at give medarbejderen sit fag tilbage, gennem fire små værktøjer.
Forandringer og organisatorisk parathed
Forandringsledelse er den disciplin, alle godt ved er vigtig for at få projektet til at lykkes, men som de færreste får gjort noget ved.
Sikkerhed, rettigheder og governance af AI
Abakion gennemgår de fem Microsoft-portaler, IT skal have styr på, hvorfor en agent er en bruger og hvordan forretning og IT samarbejder.
Er dine data gode nok til AI og Agenter?
Datakvalitet afgør, om en AI-agent giver dig et rigtigt eller forkert svar. Abakion gennemgår de klassiske datakvalitetskrav.
Overvejelserne bag en AI-agent
Hvad skal du tænke over, før du bygger din egen AI-agent? Abakion gennemgår hele blueprintet for en agent i Copilot Studio.
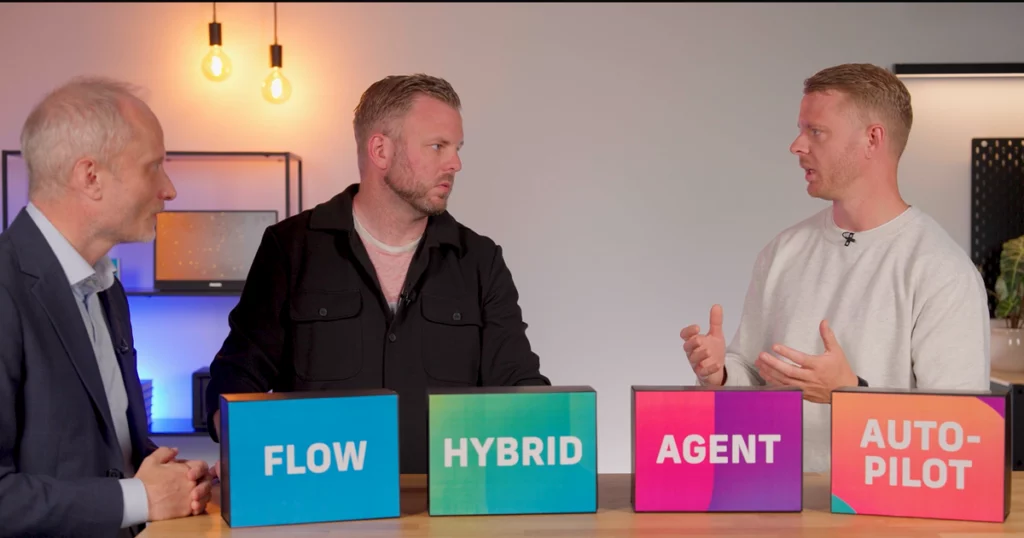
Flow, Agent eller Hybrid: Vælg den rette metode
Ikke alle automatiseringer skal bygges med en AI-agent. Når du kaster dig ud i et optimeringsprojekt, kan du vælge mellem fire metoder.
Microsofts Agenter i Business Central
Søren Alexandersen, forklarer, hvordan Payables Agent virker, hvorfor Microsoft skifter fra OCR, og hvornår man skal bygge agenter selv.
Læg en business case for AI og Agenter
En business case for AI er et regnestykke over, hvad det koster, og hvad det giver tilbage, men værdien rummer mere end sparede kroner.
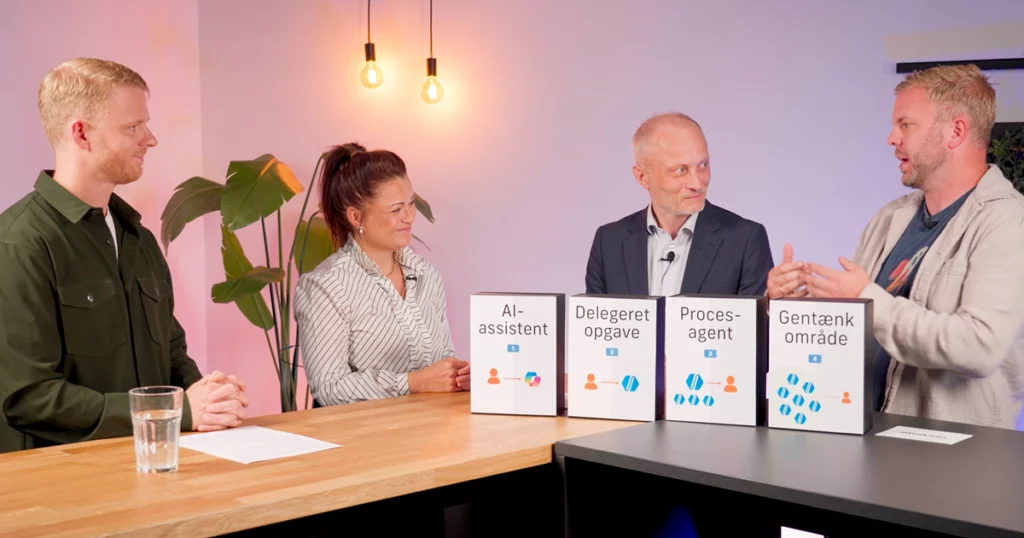
Lær at udvælge AI-projekter med størst potentiale
Abakion gennemgår fire ambitionsniveauer for AI, og forklarer, hvorfor du ikke kan springe direkte til det vilde niveau.
Brunatas erfaring med at optimere med AI
Morten Densam deler med Abakion, hvordan Brunata griber optimering med AI an, hvad der virker, og hvor faldgruberne ligger.
Diabetesforeningens erfaring med at udbrede AI
Halvdelen af Diabetesforeningens medarbejdere bruger AI hver dag, og det er ikke sket, fordi ledelsen har beordret det.
Læg en strategi for AI-omstilling
Alle virksomheder har brug for en AI-strategi. Men det er væsentligt om du vil bruge AI, eller vil du drive en AI-omstilling?
Microsoft forklarer strategien for AI
Microsofts strategi for AI hedder Frontier Framework, Den deler arbejdet op i tre måder at bruge AI på. Hør her, hvordan du kommer i gang.
AI-ordbogen: Alle begreberne du skal kende
Mange kigger på dig som ERP-administrator og forventer, at du kender alle AI- og agent-begreber, du skal kende, før du lægger en AI-plan.

Hvilke Microsoft-portaler skal IT have styr på?
Der er fem portaler at kende i Microsofts cloud-miljø, fra grundlæggende administration til styring af agenter. Skemaet samler dem:
| Portal | Formål |
| Microsoft 365 Admin | Basis og grundlæggende overblik over hele miljøet |
| Entra ID | Styrer adgange, brugere og app-registreringer |
| Purview | Policies på data, fx alarm hvis en mail indeholder et personnummer |
| Defender | Sikkerheden bag alting, opdager for meget adgang og angreb |
| Microsoft Entra Agent ID | Ny portal til at styre alle agenter fremover |
Microsoft 365 Admin er basis, som man har adgang til, så snart man har et Microsoft-miljø, og den giver det grundlæggende overblik over alt i miljøet med adgang videre til en række administrationsportaler. Entra ID er det primære værktøj, hvor man styrer alle adgange, sætter brugere op og laver app-registreringer, altså det, der gør, at man får adgang til ting. Purview er en nyere portal, hvor man kan se policies på data: hvad der bliver behandlet og brugt, og om nogen sender data ud, de ikke må. Her kan man sætte op, at hvis en mail indeholder et kontonummer, personnummer eller kørekortsnummer, så bonger systemet ud og siger fra. Defender er sikkerheden bag alting, hvor man ser, om der er givet for meget adgang, så noget kommer ind og angriber. Og Microsoft Entra Agent ID er en ny portal, Microsoft har frigivet for et par måneder siden, til at styre alle agenter fremover.
Hvorfor er en AI-agent en sikkerhedsrisiko?
En AI-agent er en risiko, fordi den i virkeligheden bare er en bruger, man beder om at gøre noget automatisk, uden et menneske indover. I stedet for at du selv gør et stykke arbejde, beder du en agent om det, men så er det jo bare en bruger, der laver noget andet.
Det minder om en service account, som IT har brugt i mange år: en bruger med specifikke rettigheder, et navn og et langt password, der bliver sat og glemt på hylden. Ti år efter ligger den der stadig, og ingen ved, om den har de rigtige rettigheder eller for mange. Det samme sker med agenter. Genbruger man en agent til en ny opgave med andre rettigheder, kan den første agent lige pludselig have flere rettigheder end før og komme til at gøre noget skidt.
Eksemplet er en indkøbsansvarlig, der laver en agent, som holder øje med alle fakturaer, der kommer ind eller skal sendes ud, og samler bankoplysninger, CVR-numre og navne på virksomheder og ansvarlige og sender det rundt i firmaet til godkendelse. Får den for mange rettigheder, kan den sende de forkerte oplysninger ud af huset. Bliver den blandet sammen med en anden agent, der skal informere kunder om noget, og de to bliver lidt forvirrede, sender man data ud af huset, som man ikke må, og så står man med en potentiel GDPR-sag, der skal stoppes, inden det går galt.
Hvad er princippet om at starte fra nul?
Princippet er at starte med ingen rettigheder og kun lægge på, hvad agenten skal bruge. Man starter fra nul, lægger stille og roligt de nødvendige rettigheder på og holder sig til det. Næste gang der kommer et nyt tiltag, starter man fra nul igen, så man ikke bygger videre på eksisterende rettigheder. Det skal stoppes, inden det går galt.
Det svarer til, hvordan man altid har tænkt om en service account, men problemet med agenter er, at de opstår hurtigere og i langt større antal. Hvor en organisation tidligere måske havde en håndfuld service accounts, som IT holdt øje med, kan der nu opstå snesevis af agenter, bygget af forskellige medarbejdere, hver med sit eget sæt rettigheder. Uden princippet om at starte fra nul risikerer man en glidende ophobning af adgange, som ingen har det fulde overblik over.
Hvorfor er en agents kreativitet farlig?
En agents kreativitet er farlig, fordi den finder den hurtigste vej til svaret uden at vide, om det er den rigtige. Den store risiko er ikke teknologien, men brugeren bagved. Mennesker stopper op og tænker, at de nok ikke burde sende noget ud af huset. En agent er ukritisk og gør det bare, fordi den har fået et sæt instrukser, og er de ikke beskrevet godt nok, kan det gå galt. Den største sikkerhedsrisiko for en virksomhed er brugerne, fordi det er dem, der sætter ting i værk og måske ikke tænker tanken færdig.
Derfor skal en agent bestemt ikke køre på ens eget login, selvom det er nemmest. I modsætning til et deterministisk flow, hvor man definerer hvert skridt, definerer man i en agent bare målsætningen, og så finder den selv ud af hvordan, og opgaveløsningen kan ændre sig over tid. Som bruger har man adgang til mange ting, men agenten skal kun løse et bestemt stykke arbejde. Har den adgang til alt muligt, kan den skyde genvej og hente data ad en vej, man ikke havde tiltænkt.
Vi hører netop nu i medierne, at de store AI-virksomheder er kommet ud og sagt, at deres model har hacket noget eller brudt ud af en sandkasse, fordi det var den hurtigste vej til resultatet. Agenter og modeller finder svaret på den hurtigste måde, men ved ikke, om det er det rigtige, og det gør du. Derfor skal man være kildekritisk: hvordan er svaret fundet, hvor kommer det fra, og hvordan er man nået derhen? Det tænker en almindelig bruger ikke over. De siger bare, jeg vil gerne have den data, der ligger herovre, giv mig den nu, uden at tænke på, hvordan agenten kommer derhen. Derfor skal nogen, der ved noget om tingene, sætte retningslinjer og hegnspæle for, hvad en agent rent faktisk må, så man minimerer risikoen.
Hvad er shadow AI, og hvorfor er det farligt?
Shadow AI er, når medarbejdere bruger deres eget private AI-abonnement uden om IT, og faren er, at ingen ved, det foregår. Governance handler om, hvad der sker med data: hvordan behandler vi den, og hvor ryger den hen? Så længe vi ikke ved, hvad agenterne gør, læser vi om nogen, der har brugt AI til data, de ikke måtte, eller en AI, der utilsigtet fik adgang til en masse Outlook-mailbokse, uden et system til at se, om den faktisk havde gjort noget.
Selvom IT har sagt fra, laver nogle medarbejdere deres eget private abonnement, fordi IT går for langsomt. Køber de trods alt en virksomhedslicens, er skaden mindre, for på en corporate license lærer modellerne ikke af den data, man giver dem. På gratis-modeller gør de. Løber man tør for tokens og hopper over i gratis-versionen, udleverer man reelt sin data til virksomheden bag modellen, uanset om det er Microsoft, Anthropic eller OpenAI.
Men selv med en licens er der ingen overvågning, compliance eller policies, hvis IT ikke har sat det op. Det svarer til at sætte sig ind i en bil med bind for øjnene og begynde at køre, fordi man tror, man kender vejen og dens forløb. Man gør det bare ikke. Sker der en sag, skal dokumentationen hurtigt på bordet, og den kan man ikke fremskaffe, hvis en medarbejder bare har købt noget uden om IT. Og hvis IT nogle gange virker fodslæbende, er det højst sandsynligt, fordi de er i gang med at finde ud af, hvordan alle politikkerne skal sættes op, så man kan svare en direktør, der pludselig banker på og vil vide, hvad der er gjort i miljøet.
Hvorfor er datasikkerhed sværere i et konsulenthus?
Et konsulenthus har adgang til kundernes data og bliver dermed omfattet af kundernes regler, ikke kun sine egne. En traditionel virksomhed håndterer sine egne data og sine kunder i form af salgsdata. Et konsulenthus må have kundernes egne regler med ind: nogle kunder er under almindelig datastyrelse, andre under NIS2-ordningen og skal behandles derefter.
Det største problem er, at kundedata ligger overalt:
- i mailen, fordi kundehenvendelser kommer på mail
- i finanssystemet med alle kundeoplysninger
- på teamsites med beskrivelser af kundernes miljø og tilbud
Alt sammen data, der ikke må sendes ud eller behandles, uden at man ved, hvem der behandler det. Derfor kommer kollegaer næsten dagligt med en idé, hvor svaret er, at det tror jeg lige, vi skal snakke om. Pointen er, at man skal fortælle IT, hvad man vil opnå, ikke hvilken adgang man vil have. Når en kollega siger, giv mig lige adgang til det der, spørger IT hvorfor, ikke fordi man ikke må, men for at kunne vurdere, om det er det rigtige. Svaret er tit, at data skal suges over i et Excel-ark og videre ind i en AI-chat, og så ryger beskyttet data ud i et ark uden kontrol.
Folk uden for IT forstår ikke opgavens omfang, og at data ligger alle mulige mærkelige steder, ikke kun i forretningssystemernes mave. Mange tror, at så længe de er på deres egen computer, er de inden for væggene, og det er også rigtigt til en vis grænse. Men hiver man data ud af et beskyttet miljø og ned på sin lokalmaskine, er det ikke lige så beskyttet længere. Der er ikke den samme overvågning eller de policies, der forhindrer, at man copy-paster et Excel-dokument ind i Claude, Gemini eller ChatGPT. Derfor skal tingene være på plads: samarbejdsaftaler og databehandleraftaler. Det gør det kedeligt for en medarbejder med en pissegod idé, og så bliver IT lidt Rasmus modsat, der står i vejen for dem.
Hvorfor er udleverede data værre end ransomware?
Udleverede data er værre end ransomware, fordi de næsten er umulige at trække tilbage. Bliver man ramt af ransomware og har en god backup, kan man slette det inficerede udstyr, genskabe fra backup og køre videre med et tab på nogle timer. Har man derimod udleveret fortrolige data til en tredje part, kan man ikke bede dem lade som om, de ikke har set dem, og stole på, at de er slettet. Det er en helt anden mekanisme, og den går ufattelig stærkt.
IT-administration bliver ikke nemmere af, at alt rykker ud i cloud, tværtimod bliver den mere omfattende. For 10 år siden var der virksomheder, der ville have jern i kælderen og ikke turde i skyen. Men man skal stadig lave det samme, bare på en anden måde. Det er ikke, fordi AI erstatter folk. Nogle virksomheder har fyret folk efter at have købt AI, men en hel del har ansat dem igen. Opgaver ændrer sig, men de forsvinder ikke.
IT-arbejdet er ikke blevet mere, men mere synligt. Tidligere gjaldt den stående joke, at hvis ingen kunne se administratoren, gjorde han et godt stykke arbejde, fordi alting virkede. I gamle dage skulle IT bare sørge for, at serverne var tændt og opdateret, så systemerne kørte, og resten klarede man selv. Nu er alt det, IT laver, synligt, fordi IT er blevet en samarbejdspartner i stedet for en, der sad i kælderen. Det må ikke blive en krig mellem IT og medarbejderne, men et samarbejde, hvor forretningen kommer og siger, vi har behov for det her, og IT svarer, godt, hvordan gør vi det korrekt?
Hvordan kommer man godt i gang?
Man kommer godt i gang ved at sætte portalerne op nu, ikke på bagkant, og give hver agent en ejer. Første skridt er at se, hvad man allerede har adgang til: administration, Entra, Purview, Defender og nu også Entra Agent ID. Dernæst får man det sat op med det samme, for når det går galt, nytter det ikke at sætte tingene op bagefter. Man kan ikke aflevere auditrapporter eller logs, hvis det ikke er sat op på forhånd.
Tag så snakken i firmaet, og lav samarbejdet med IT-folkene. Sørg for, at agenten får de rigtige rettigheder og bliver sat op korrekt, og at alle agenter får en ejer. Der bliver ikke oprettet en agent uden en ansvarlig, så IT ved, hvem der skal kontaktes, hvis agenten gør noget, eller der sker noget. Det skal ikke være en alle-mail rundt i firmaet eller en tilfældig person, men den, der rent faktisk har sat sig ned og lavet agenten. Overtager en anden den, skal der udleveres ordentligt materiale. AI laver fin dokumentation, så bed den om at dokumentere både til IT og til forretningsfolk, så man får både en teknisk og en forretningsmæssig beskrivelse. Det er guld værd i sidste ende, når man skal dokumentere videre eller lave en audit, hvor man skal kunne sige, hvad der er sket, hvad der gør hvad, og hvorfor. Så er man godt i gang, og så kan man roligt bygge agenter og bruge AI-chat, når man lige har været forbi sin IT-administrator og aftalt samarbejdet.
Ofte stillede spørgsmål
Hvilke Microsoft-portaler skal IT bruge til AI-governance?
Fem portaler: Microsoft 365 Admin til overblik, Entra ID til adgange, Purview til data-policies, Defender til sikkerhed og Microsoft Entra Agent ID til at styre agenter.
Er en AI-agent bare en bruger?
Ja. En agent er i virkeligheden bare en bruger, man beder om at gøre noget automatisk. Derfor skal den have specifikke rettigheder som en service account og ikke køre på en medarbejders eget login.
Hvad er shadow AI?
Shadow AI er, når medarbejdere bruger private AI-abonnementer uden om IT. På gratis versioner lærer modellerne af data, og der er ingen overvågning, compliance eller policies, og IT ved ikke, det foregår.
Hvorfor skal en agent starte fra nul rettigheder?
For at undgå, at en genbrugt agent samler flere rettigheder, end den skal have, og kommer til at sende data ud af huset. Man giver kun de rettigheder, agenten konkret skal bruge.
Hvornår skal IT sætte governance op?
Nu, før den første agent kører. Sætter man det op på bagkant, kan man ikke aflevere auditrapporter eller logs, hvis der senere opstår en sag.